Tripscan: как проверить официальный адрес без риска попасть на фишинг
Официальный адрес Tripscan проверяют не по сообщениям и рекламе, а по цепочке признаков: источник перехода, написание домена, поведение страницы, защита входа и данные браузера.
Как понять, что адрес Tripscan ведёт не на подделку
Первое правило проверки простое: не искать нужный вход по случайным сообщениям, комментариям и пересланным файлам. Фишинговые страницы чаще всего попадаются именно через чужую «помощь», рекламные объявления и подборки «рабочих адресов». Безопаснее начинать с уже сохранённого адреса, который вы раньше проверяли сами, или с нейтрального поиска по названию, не открывая подряд все результаты.
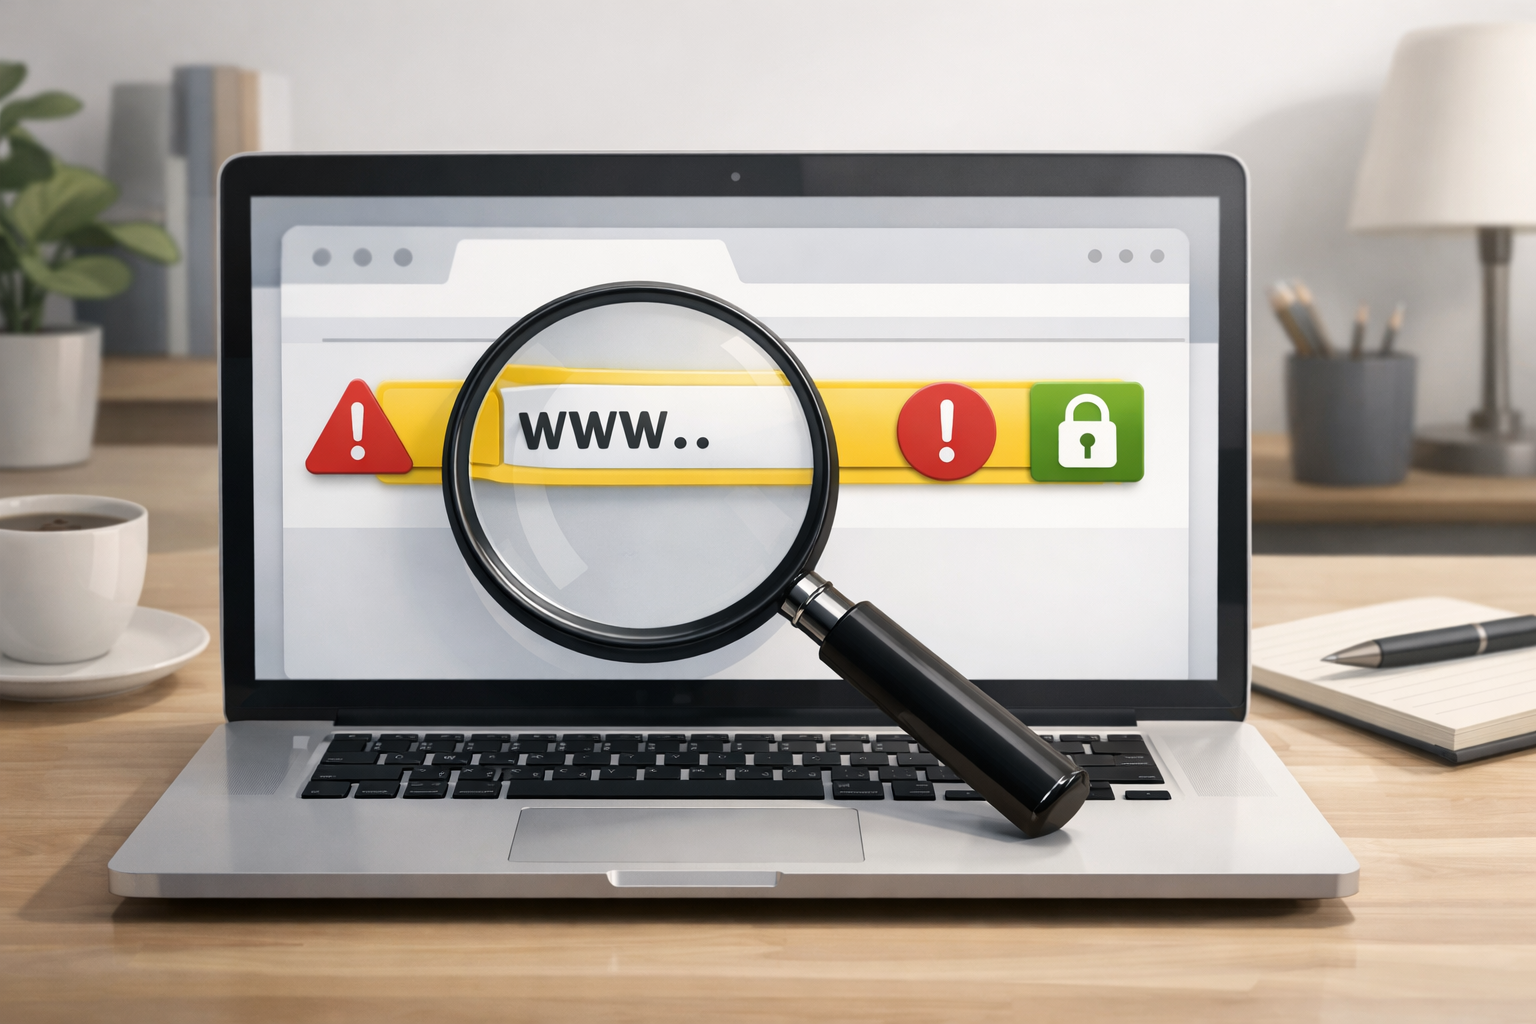
Смотрите на домен целиком, а не только на знакомое слово в начале. Подделки часто добавляют лишние символы, дефисы, цифры, переставляют буквы местами или используют похожие по виду знаки. Человеческий глаз легко пропускает такие мелочи, особенно если страница выглядит «как обычно».
Важно различать сам домен и всё, что стоит после косой черты. Мошенники любят делать длинный адрес, где знакомое название спрятано в середине строки, а реальный домен находится в другом месте. Проверять нужно именно основную часть адреса в адресной строке браузера.
Если есть сомнение, не вводите логин, пароль и коды подтверждения, пока не пройдёте минимальную проверку. Открыть страницу и осмотреть её безопаснее, чем сразу пытаться войти. Главная цель фишинга — заставить человека торопиться и пропустить базовые признаки подмены.
По каким признакам отличить официальное зеркало от фальшивого
Официальное зеркало — это не «любой похожий сайт», а альтернативный адрес того же сервиса с теми же правилами входа и тем же уровнем защиты. У подлинного зеркала обычно сохраняются одинаковая структура разделов, привычная логика навигации и предсказуемое поведение кнопок. Если страница выглядит как грубая копия, часть разделов не работает или вас сразу ведут к форме ввода данных, это тревожный знак.
Обратите внимание на последовательность действий после открытия страницы. Надёжный ресурс не торопит фразами вроде «войти срочно», не перекрывает экран навязчивыми окнами и не требует мгновенно скачивать неизвестный файл. Подделки часто давят на срочность, потому что у пользователя меньше времени на проверку.
Сравните служебные элементы: язык интерфейса, единый стиль форм, одинаковые названия разделов, понятные настройки безопасности. На фишинговых копиях часто встречаются кривые формулировки, смешение языков, пустые страницы помощи и странные ошибки при переходах. Мелкие несоответствия по отдельности не всегда доказывают обман, но в совокупности хорошо показывают подделку.
Если у сервиса есть официальное зеркало, его обычно подтверждают не пересылкой в чате, а через уже известные пользователю каналы самого сервиса. Лучше потратить несколько минут на сверку, чем потом восстанавливать доступ. Настоящее зеркало должно подтверждать доверие, а не выпрашивать его.
Что проверить в браузере перед входом на маркетплейс
Перед вводом данных полезно проверить, что именно показывает браузер, а не только сама страница. Нажмите на сведения о сайте в адресной строке и убедитесь, что соединение защищено, а сертификат не вызывает предупреждений. Сам по себе значок защиты не делает сайт официальным, но отсутствие базовой защиты — уже серьёзный повод остановиться.
Посмотрите, не ругается ли браузер на подмену страницы, подозрительную форму входа или необычную переадресацию. Такие предупреждения многие закрывают автоматически, хотя именно они часто спасают от кражи учётных данных. Если окно предупреждения появилось, лучше выйти и проверить адрес заново другим способом.
Полезная привычка — открывать страницу входа вручную из закладки, а не из истории переходов по сомнительным адресам. История браузера может содержать случайно посещённые копии, а закладка, сохранённая после собственной проверки, уменьшает риск ошибки. Но и закладку стоит иногда сверять: если сервис меняет адрес, обновлять её нужно только после повторной проверки.
Ещё один практический шаг — держать браузер и систему обновлёнными. Старые версии хуже распознают опасные сценарии и не всегда корректно показывают предупреждения о безопасности. Это не заменяет внимательность, но снижает риск пропустить очевидную подделку.
Как действовать, если официальный адрес Tripscan меняется
Смена адреса сама по себе не доказывает мошенничество, но требует более строгой проверки. Главное — не доверять первому попавшемуся сообщению с пометкой «новый вход» или «рабочее зеркало». Чем сильнее текст давит на срочность и обещает простой доступ без проверки, тем выше риск фишинга.
Безопасный порядок такой: сначала ищите подтверждение в тех источниках, которым вы уже доверяли раньше, затем сравнивайте домен посимвольно и только после этого открывайте страницу. Если подтверждение приходит сразу из нескольких независимых и привычных для сервиса мест, вероятность ошибки ниже. Если новый адрес фигурирует только в одном анонимном сообщении, этого недостаточно.
После открытия нового адреса не спешите входить в аккаунт. Сначала проверьте структуру сайта, разделы помощи, настройки профиля и логику восстановления доступа. У мошенников нередко хватает сил на копию главной страницы, но не хватает на внутренние разделы и корректную работу форм.
Если вы всё же сомневаетесь, лучше на время отказаться от входа, чем проверять адрес ценой своего пароля. Утрата доступа и компрометация данных обходятся дороже любой паузы. Для подобных ситуаций полезно иметь отдельную памятку с признаками подлинного сайта и собственным порядком проверки.
Что делать, если вы уже открыли подозрительную страницу
Если страница показалась сомнительной до ввода данных, просто закройте её и очистите недавние вкладки, чтобы не вернуться к ней случайно. После этого откройте браузер заново и проверьте адрес через свой безопасный маршрут: сохранённую закладку, ранее подтверждённый источник или ручную сверку домена. Одного только закрытия окна обычно достаточно, если вы ничего не вводили и не скачивали.
Если вы уже ввели логин и пароль, действовать нужно быстрее. Смените пароль на проверенном официальном адресе, завершите активные сеансы, если такая функция есть, и проверьте настройки восстановления доступа. Если тот же пароль использовался где-то ещё, его тоже нужно заменить, потому что повторное использование паролей повышает ущерб.
Если на странице просили код подтверждения, резервную фразу, файл-ключ или иные чувствительные данные, считайте инцидент серьёзным даже без видимых последствий. Такие сведения позволяют злоумышленникам не только войти, но и закрепиться в аккаунте. После смены данных стоит внимательно отслеживать подозрительные входы и изменения в профиле.
На будущее помогает простая дисциплина: уникальный пароль, двухэтапная защита, закладка на проверенный адрес и пауза перед каждым вводом данных. Большинство ошибок происходит не из-за сложности подделки, а из-за спешки. Чем спокойнее порядок действий, тем меньше шансов попасть на фишинг.
Вопросы и ответы
Достаточно ли значка защиты в браузере, чтобы доверять сайту?
Нет. Защищённое соединение показывает, что данные шифруются, но не доказывает, что сайт официальный. Проверять нужно и домен, и источник перехода, и поведение страницы.
Можно ли доверять адресу из поисковой рекламы?
С осторожностью. Рекламная выдача и случайные объявления могут вести не туда, поэтому адрес лучше сверять посимвольно и не вводить данные до проверки.
Чем зеркало отличается от копии сайта?
Зеркало — это альтернативный официальный адрес того же сервиса. Копия лишь имитирует внешний вид и пытается собрать ваши данные.
Что опаснее: ввести пароль или просто открыть страницу?
Гораздо опаснее вводить пароль, коды подтверждения и скачивать файлы. Простое открытие страницы обычно менее рискованно, но при подозрении её всё равно лучше закрыть и не взаимодействовать с ней.
Читательский опрос
Как вы обычно проверяете адрес перед входом на сайт?
Голос учтён
Всего голосов 0
Обновить результаты